Am Mittwoch, dem 21. Oktober, wurde morgens eine schwere Sicherheitslücke bekannt, die Millionen Websites weltweit betraf. Ein paar Stunden später hatten mein Team und ich bei allen Websites meiner Kunden die gefährdeten Teile abgeschaltet. Am nächsten Morgen lief wieder alles, frisch aktualisiert und ohne Hinweise auf einen Angriff.
Gut möglich, dass Sie von alldem nichts mitbekommen haben. Am HV-Tisch war an diesem Mittwoch sicher genug los, und eine Meldung über eine Programmiersprache landet selten bei Ihnen auf dem Schreibtisch.
Ihre Website läuft im Alltag einfach mit. Sie ist da, sie funktioniert, und solange keine Kundin anruft, weil ein Formular oder die Terminbuchung hakt, denken Sie kaum an sie. Verständlich: Sie führen eine Apotheke und keine IT-Abteilung.
Zwei Fragen möchte ich Ihnen trotzdem stellen: Wüssten Sie, ob Ihre eigene Website an diesem Tag betroffen war? Und wer hätte bei Ihnen reagiert?
In diesem Beitrag erzähle ich Ihnen, was am 21. Oktober passiert ist und was mein Team und ich in der Nacht danach getan haben. Außerdem erfahren Sie, wie Sie selbst prüfen, ob Ihre Apotheken-Website gut geschützt ist, und warum Website-Wartung für Apotheken mehr ist als ein Update ab und zu.
Was am 21. Oktober passiert ist
Stellen Sie sich Ihre Website wie ein Auto vor. Was Ihre Kunden sehen, ist die Karosserie: die Farben, die Fotos vom Team, die Texte zu Ihren Schwerpunkten. Unter der Haube arbeitet der Motor, und bei sehr vielen Websites heißt dieser Motor PHP. Er springt an, sobald jemand einen Termin bucht, ein Formular abschickt oder eine Seite aufruft, die erst im Hintergrund zusammengesetzt wird.
Allein mit WordPress, das auf PHP aufbaut, laufen weltweit laut Schätzungen 400 bis 500 Millionen Websites. Dazu kommen Systeme wie Joomla oder Typo3 und viele Baukasten-Lösungen.
Am 21. Oktober wurde bekannt, dass in diesem Motor gleich zwei Schwachstellen stecken. Sicherheitsexperten gaben ihnen den Namen „PHP2Shell“. Über diese PHP-Sicherheitslücke hätten Fremde ohne Passwort eigene Befehle auf dem Server ausführen können. Im Bild gesprochen: Jemand hätte sich ans Steuer setzen können, ganz ohne Schlüssel.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) gab eine offizielle Warnung der Stufe Orange heraus, der zweithöchsten von vier. Es riet zu sofortigen Updates und dazu, eine Trennung vom Internet zu erwägen. Universitäten, Stadtverwaltungen und Kliniken nahmen ihre Websites vorsorglich vom Netz. (Hier fasst die Tagesschau die Lage verständlich zusammen.)
Noch am selben Nachmittag stellten die PHP-Entwickler das Update bereit. Damit war der Motor repariert, allerdings nur bei den Autos, die auch in die Werkstatt kamen.
Was mein Team und ich in dieser Nacht getan haben
Als die Meldung am Mittwochvormittag bei uns ankam, war schnell klar: Wir warten nicht ab, bis das Update da ist. Weil wir jede Website unserer Kunden kennen und betreuen, wussten wir innerhalb kurzer Zeit, welche Seiten betroffen sind und was zu tun ist. Die EU-Sicherheitsbehörde ENISA riet, betroffene Systeme notfalls vom Netz zu trennen. Die US-Behörde CISA ging weiter und empfahl, PHP-Systeme bis zum Update abzuschalten. Wir haben uns für den vorsichtigen Weg entschieden.
So sah der Ablauf aus:
- Kunden informieren. Jede Apotheke bekam eine kurze Mail. Darin stand, was los ist, was wir abschalten und dass bereits gebuchte Termine bestehen bleiben.
- Abschalten, was angreifbar ist. Überall, wo PHP lief, haben wir abgeschaltet: die WordPress-Seiten, die Formulare und die Terminbuchungen. Die Websites, die wir schon auf statische Seiten umgestellt hatten, mussten wir nicht vom Netz nehmen.
- Platzhalter einbauen. Wer abends noch schnell einen Termin für die Grippeimpfung buchen wollte, landete auf einer Platzhalterseite statt auf einer leeren Seite.
- Auf den Hoster warten. Das Update stellen die PHP-Entwickler bereit, einspielen muss es aber der Anbieter, auf dessen Servern die Websites liegen. Erst danach konnten wir weitermachen. Ab dem späten Nachmittag hat unser Hoster aus Sicherheitsgründen zusätzlich sein ganzes Rechenzentrum für einige Stunden geschlossen. In dieser Zeit waren alle Seiten offline, auch die statischen. Das war seine Entscheidung, nicht unsere.
- Alles prüfen. Läuft die neue Version? Funktionieren Formulare und Terminbuchung? Und gibt es in den Server-Protokollen Spuren eines Angriffs?
- Wieder hochfahren. Platzhalter herunternehmen, Formulare und Buchungen wieder anschalten, Entwarnung an alle Kunden schicken.
Für mein Team und mich wurde es eine lange Nacht. Am Donnerstagmorgen waren alle Seiten wieder erreichbar, und Hinweise auf einen Angriff haben wir keine gefunden.
Die Tagesschau hat einen ihrer Beiträge mit dem Satz „Eigentliches Update ist schnell erledigt“ überschrieben. Das stimmt, das Einspielen selbst dauert nicht lange. Alles drumherum aber schon: Jemand muss die Meldung überhaupt sehen, die Lage einschätzen und entscheiden. Die Seiten brauchen Schutz, bevor das Update da ist. Und am Ende muss jemand gründlich nachsehen, statt einfach alles wieder anzuschalten.
Ein Sicherheitsupdate ist ein ganzer Ablauf, und dafür braucht es jemanden, der ihn kennt und dranbleibt.
Ist Ihre Apotheken-Website sicher? Vier Fragen zum Selbstcheck
Ob eine Website technisch auf dem neuesten Stand ist, sieht ihr von außen niemand an. Am Tag nach einem verpassten Update sieht sie genauso aus wie vorher. In meinen Gesprächen erlebe ich oft, dass die Technik einfach nebenherläuft: Die Website wurde vor ein paar Jahren gebaut, seitdem funktioniert sie, und wer die Updates einspielt, ist eher eine Vermutung als eine feste Absprache. Zwischen Rezeptur, Lieferengpässen und Grippeimpfungen rutscht so ein Thema schnell nach hinten.
Mit den folgenden vier Fragen finden Sie heraus, ob sich jemand verlässlich um Ihre Website kümmert.
Womit läuft Ihre Website?
WordPress, ein Baukasten speziell für Apotheken oder etwas ganz anderes? Falls Sie gerade stutzen, genügt eine kurze Nachfrage bei der Agentur oder der Person, die Ihre Seite gebaut hat. Läuft sie mit WordPress oder einem Baukasten, arbeitet unter der Haube sehr wahrscheinlich PHP. Warum Baukästen auch aus anderen Gründen an ihre Grenzen kommen, lesen Sie in meinem Beitrag Warum eine Baukasten-Website für Ihre Apotheke nicht reicht.
Wer spielt bei Ihnen die Updates ein, und wann zuletzt?
Das ist die wichtigste Frage. Große Hoster wie Ionos haben PHP am 21. Oktober selbst aktualisiert. Laut Tagesschau sind damit aber nur Websites geschützt, bei denen automatische Sicherheitsupdates eingerichtet sind. Dazu kommen die Updates für WordPress selbst und für jedes Plugin, also jede Zusatzfunktion wie Kontaktformular oder Terminbuchung. Bitten Sie die Person mit dem Zugang um einen Blick ins Dashboard: WordPress zeigt dort an, wie viele Updates noch offen sind.
Fällt Ihnen kein Name ein, ist genau das die erste Lücke, die Sie schließen sollten.
Was hängt alles an Ihrer Website?
Ein Kontaktformular, die Vorbestellung per Rezeptfoto, die Terminbuchung für Grippeimpfung oder Medikationsanalyse? Überall dort geben Menschen Ihnen persönliche Daten, oft auch Gesundheitsdaten. Gelangen solche Daten in falsche Hände, kann je nach Fall eine Meldepflicht bei der Datenschutzbehörde entstehen. Je mehr Ihre Website kann, desto wichtiger ist, dass sich jemand verlässlich um sie kümmert.
Wen rufen Sie an, wenn morgen wieder so eine Meldung kommt?
Haben Sie darauf eine klare Antwort, sind Sie gut aufgestellt. Falls nicht, wissen Sie jetzt, wo Sie ansetzen können.
Warum ein einzelnes Update nicht reicht
Mit dem Update vom 21. Oktober ist das Thema nicht erledigt. Laut Tagesschau läuft die Welle automatisierter Angriffe derzeit an und wird voraussichtlich noch Wochen bis Monate andauern. Dabei durchsuchen Programme das Netz nach Websites, auf denen das Update noch fehlt. Sie unterscheiden nicht zwischen einer großen Klinik und einer Apotheke mit acht Mitarbeitenden, sondern prüfen einfach jede Adresse, die sie finden.
Dazu kommt: PHP2Shell war eine besonders schwere Lücke, aber längst nicht die einzige. Kleinere Sicherheitsupdates für WordPress und seine Plugins erscheinen laufend, über alle Zusatzfunktionen einer Website gerechnet oft mehrmals im Monat. Für ältere PHP-Versionen veröffentlicht das PHP-Projekt selbst keine Updates mehr. Einige Hoster haben am 21. Oktober eigene Korrekturen nachgeschoben, aber nicht jeder tut das. Läuft eine Website noch auf so einer Version, hängt ihr Schutz davon ab, wo sie liegt.
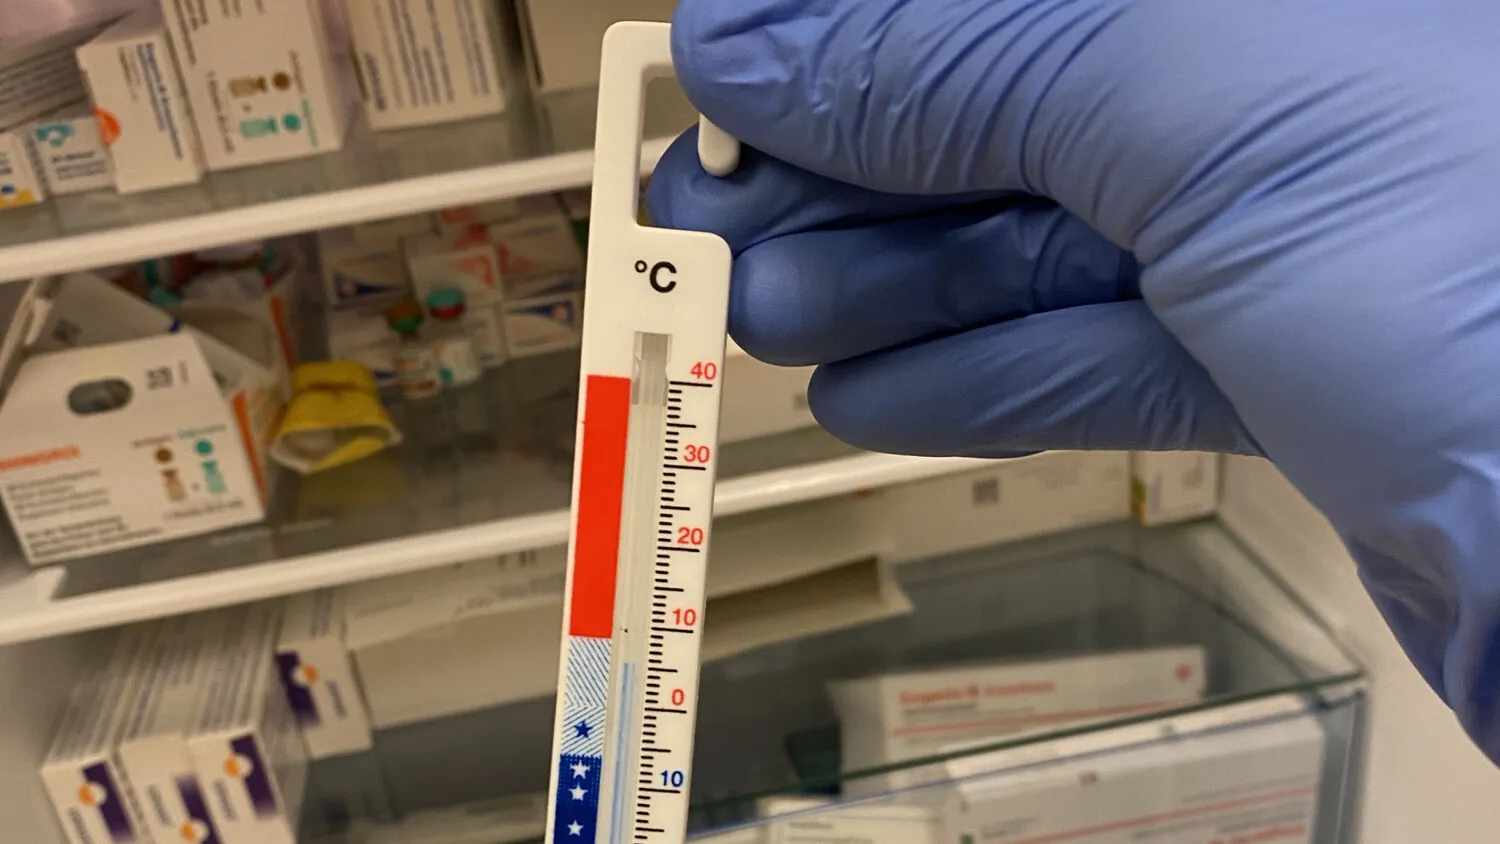
Denken Sie an Ihren Arzneimittelkühlschrank. Jeden Morgen schaut jemand aus dem Team aufs Thermometer und trägt die Temperatur ins Protokoll ein. Das passiert nicht erst, wenn das Insulin warm geworden ist, sondern jeden Tag, auch wenn wochenlang alles stimmt. Gerade diese Routine sorgt dafür, dass eine Abweichung auffällt, bevor die Ware Schaden nimmt.
Mit der Website ist es genauso. Regelmäßige WordPress-Sicherheitsupdates sind das Temperaturprotokoll Ihrer Website: unspektakulär, aber sie verhindern, dass aus einer kleinen Lücke ein großes Problem wird.
Und noch etwas haben Website und Kühlschrank gemeinsam: Die Kontrolle machen Sie nicht selbst jeden Morgen. Sie haben sie jemandem übertragen, mit festem Rhythmus und klarer Anweisung, was bei einer Abweichung passiert.
Website-Wartung für Apotheken: Was ein Careplan leistet
Für Ihre Website übernimmt diese Rolle eine feste Betreuung. Im Grunde ist das ein Wartungsvertrag: Jemand kümmert sich in einem festen Rhythmus darum, dass die Website sicher und zuverlässig läuft, und reagiert, wenn etwas Außergewöhnliches passiert.
Für mein Team und mich gehört das fest dazu: Jede Website, die wir bauen, bekommt eine laufende Wartung. Wir nennen das Careplan. Eine Website ohne anschließende Pflege verkaufen wir nicht, denn für eine Seite, um die sich danach niemand kümmert, können wir keine Verantwortung übernehmen. Ein Arzneimittel geben Sie ja auch nicht einfach über den HV-Tisch, ohne zu erklären, worauf es bei der Einnahme ankommt.
Darin steckt Folgendes:
- Monatliche Updates. Einmal im Monat spielen wir alle anstehenden Updates ein. Wird eine kritische Lücke bekannt, warten wir nicht auf den nächsten Monatstermin, sondern handeln so schnell wie möglich. Genau so lief es am 21. Oktober.
- Nach jedem Update hinschauen. Updates können das Aussehen einer Seite verändern. Deshalb prüfen wir danach, ob alles an seinem Platz ist: der Button zur Vorbestellung, die Öffnungszeiten, das Teamfoto.
- Backups an einem zweiten Ort. Die komplette Website wird regelmäßig gesichert, und zwar extern, getrennt vom Hoster. Geht doch einmal etwas schief, ist der letzte funktionierende Stand schnell wiederhergestellt.
- Erreichbarkeit im Blick. Wir überwachen, ob die Websites unserer Kunden erreichbar sind. Fällt eine davon am Samstagabend aus, erfahren wir es direkt und nicht erst am Montag, wenn eine Kundin am HV-Tisch erzählt, dass die Terminbuchung nicht ging.
Ein Backup ist kein Beweis
Ein Punkt ist mir wichtig, weil er leicht verwechselt wird. Ein Backup bedeutet: Es gibt eine Kopie Ihrer Website, mit der wir sie wiederherstellen können. Ob in der Zwischenzeit jemand Daten abgegriffen hat, verrät es nicht. Das zeigen nur die Server-Protokolle, also die Aufzeichnungen darüber, wer wann auf den Server zugegriffen hat. Am 21. Oktober haben wir deshalb zusätzlich in die Protokolle geschaut. Erst danach haben wir unseren Kunden geschrieben, dass es keine Hinweise auf einen Angriff gibt.
Mit einer festen Betreuung schaut jemand für Sie in die Protokolle, so wie beim Kühlschrank jemand regelmäßig das Thermometer abliest.
Warum wir die Websites unserer Kunden gerade umbauen
WordPress war viele Jahre lang der Goldstandard, auch für mich. Es ist flexibel und weit verbreitet, und mit der richtigen Pflege läuft es zuverlässig. Diese Pflege ist in den vergangenen Monaten allerdings immer aufwendiger geworden. Seit KI auch Angreifern hilft, Schwachstellen schneller zu finden und auszunutzen, tauchen Sicherheitslücken in deutlich kürzeren Abständen auf. Mein Team und ich haben Stunden um Stunden damit verbracht, Websites abzusichern. Angegriffen wurden dabei Systeme, die bis dahin als sicher galten. PHP2Shell war dafür nur das bisher deutlichste Beispiel.
Deshalb haben wir entschieden, die Websites unserer Kunden grundlegend umzustellen: weg von WordPress, hin zu statischen Seiten auf Basis von Astro, einem modernen Werkzeug für genau solche Websites. Wir sind gerade mittendrin. Wie viel das ausmacht, hat sich am 21. Oktober gezeigt: Die Websites, die schon umgezogen waren, mussten wir gar nicht abschalten.
Statische Seiten sind dabei nichts Exotisches. Im Kern sind sie einfaches HTML, die robusteste Form, die das Web kennt. Für uns sind sie der nächste Standard, so wie es WordPress viele Jahre lang war.
Fertigarzneimittel statt Rezeptur
Den Unterschied kennen Sie aus Ihrem Labor. Eine WordPress-Seite funktioniert wie eine Rezeptur: Bei jedem Aufruf wird sie frisch zusammengesetzt, der Motor läuft, die Datenbank wird abgefragt. Jeder dieser Arbeitsschritte ist eine Stelle, an der jemand von außen eingreifen kann.
Eine statische Seite gleicht eher einem Fertigarzneimittel. Sie wird einmal hergestellt, geprüft und liegt dann fertig bereit. Bei jedem Aufruf wird sie nur noch abgegeben. Da kein Motor läuft und keine Datenbank im Hintergrund mitarbeitet, bietet sie kaum Angriffsfläche. Eine Lücke wie PHP2Shell läuft bei so einer Seite ins Leere.
Und die Terminbuchung?
Natürlich braucht eine Apotheken-Website auch Bereiche, die etwas tun: das Kontaktformular, die Vorbestellung, die Terminbuchung. Bei uns laufen sie als eigene kleine App neben der Website. Wir aktualisieren sie getrennt und können sie bei Bedarf einzeln abschalten, während die Website selbst online bleibt. Genau so haben wir es am 21. Oktober gemacht.
Dazu hat jede Apotheke beim Hoster ihren eigenen, abgeschlossenen Bereich, und von einer Website aus kommt niemand an die nächste heran.
Hundertprozentige Sicherheit gibt es im Internet nicht, auch nicht mit statischen Seiten. Die Angriffsfläche wird aber so klein, dass ein Tag wie der 21. Oktober für Ihre Website deutlich weniger Aufregung bedeutet. Bis alle Seiten umgezogen sind, kümmert sich der Careplan weiter um die bestehenden WordPress-Websites. Und auch eine statische Seite braucht jemanden, der sie im Blick behält.
Website-Wartung gehört zur Routine Ihrer Apotheke
Dass mein Team und ich am 21. Oktober so schnell reagieren konnten, war kein Zufall. Wir bauen jede Website von Anfang an technisch sauber auf und pflegen sie danach weiter. Von außen wirken diese Teile der Arbeit oft langweilig, manchmal sogar überflüssig. Updates, Backups, Überwachung: Davon sieht niemand etwas, solange alles läuft. An Tagen wie dem 21. Oktober wird deutlich, warum sie ihre Berechtigung haben.
Nur so können wir mitgehen, wenn sich die Technik weiterentwickelt, so wie gerade durch KI. Ihre Website ist oft das Erste, was neue Kunden von Ihrer Apotheke sehen, und sie muss auf dem aktuellen Stand bleiben. Das kennen Sie aus der Apotheke: Ihr Wissen über neue Arzneimittel frischen Sie mit Fortbildungen ja auch laufend auf.
Der alte Gedanke „Die Website ist gebaut, das muss reichen“ war schon immer gefährliches Halbwissen. Heute ist er schlicht gefährlich.
Was wir aus dem 21. Oktober mitnehmen:
- Schnell reagieren kann nur, wer seine Websites kennt. Weil wir wissen, wo jede Website unserer Kunden liegt und wie sie gebaut ist, konnten wir innerhalb von Stunden handeln und flexibel entscheiden, was als Nächstes passiert.
- Ein Sicherheitsupdate ist ein ganzer Ablauf: die Meldung sehen, die Seite schützen, auf den Hoster warten, prüfen und wieder hochfahren.
- Pflege braucht einen festen Rhythmus, so wie das Temperaturprotokoll am Kühlschrank.
- Backups ersetzen nicht den Blick in die Server-Protokolle. Nur dort steht, ob jemand Zugriff hatte.
- Standards ändern sich. WordPress war lange der Goldstandard. Heute sind statische Seiten der sicherere Weg. Unsere Apotheken-Websites, die schon statisch laufen, mussten am 21. Oktober nicht vom Netz. Deshalb stellen wir gerade bewusst auch alle anderen Websites unserer Kunden um.
Wenn die nächste Meldung kommt, vielleicht wieder mitten im Vormittagsgeschäft, sollen Sie in Ruhe weiter beraten können. Dafür sorgt eine Website-Wartung, die im Hintergrund läuft und sich meldet, wenn etwas nicht stimmt.
Was eine Apotheken-Website außer einer guten Wartung noch braucht, lesen Sie in meinem Beitrag 10 Punkte, die Ihre Apotheken-Website unbedingt braucht.